近期,OpenClaw“小龙虾”应用下载与使用情况火爆,国内主流云平台均提供了一键部署服务。小龙虾被授予了较高的系统权限,可自主执行任务,包括访问本地文件系统、读取环境变量、调用外部服务应用程序编程接口(API)以及安装扩展功能等。然而,由于其暴露出的严重安全风险,被多家权威机构集体点名预警。
权威机构全网紧急预警
2月5日,工信部率先发出安全警示,其监测发现OpenClaw开源AI智能体部分实例在默认或不当配置情况下存在较高安全风险,极易引发网络攻击、信息泄露等安全问题。
短短一个多月时间,中国信通院、国家互联网应急中心、中国人工智能产业发展联盟、国家网络与信息安全信息通报中心等权威机构接连发声,拉响最高级别的安全警报:
3月10日,国家互联网应急中心也发布关于OpenClaw安全应用的风险提示。
3月12日,中国人工智能产业发展联盟发布关于防范OpenClaw开源AI智能体安全风险提示。
3月12日,国家工业信息安全发展研究中心发布关于工业领域OpenClaw应用的风险预警通报
3月13日,国家网络与信息安全信息通报中心通报OpenClaw存在重大安全风险。
3月18日,中国信通院结合监测情况,发布小龙虾三大安全雷区。
OpenClaw主要安全风险
智能体行为不可控,管控难度大。OpenClaw智能体在执行指令过程中易发生权限失控现象,导致越权执行任务并无视用户指令,造成重大经济损失。
架构设计缺陷多,层层皆可破。OpenClaw采用多层架构,但是每层均存在设计缺陷。IM集成网关层可被攻击者伪造消息绕过身份认证,智能体层可被多轮对话修改AI智能体行为模式,执行层与操作系统直接交互存在被完全控制风险。
默认配置风险高,公网暴露广。OpenClaw默认绑定0.0.0.0:18789地址并允许所有外部IP地址访问,远程访问无需账号认证,API密钥和聊天记录等敏感信息明文存储,公网暴露比例高达85%。
高危漏洞数量多,利用难度低。OpenClaw披露漏洞多达258个,以命令和代码注入、路径遍历和访问控制漏洞类型为主,利用难度普遍较低。
供应链投毒比例高,生态不安全。针对ClawHub的3016个技能插件分析发现,336个插件包含恶意代码。17.7%的ClawHub技能插件会获取不可信第三方内容,成为间接引入安全隐患的载体。
OpenClaw风险防范建议
建议相关单位和个人用户在部署和应用OpenClaw时,采取以下安全措施:
智能体身份认证,将Agent实名身份与监护人绑定,构建可信交互环境,规范智能体发展、保障网络安全。
强化网络控制,不将OpenClaw默认管理端口直接暴露在公网上,通过身份认证、访问控制等安全控制措施对访问服务进行安全管理。
加强凭证管理,避免在环境变量中明文存储密钥;建立完整的操作日志审计机制。
严格管理插件来源,禁用自动更新功能,仅从可信渠道安装经过签名验证的扩展程序。
持续关注补丁和安全更新,及时进行版本更新和安装安全补丁。
OpenClaw智能体信任体系构建
OpenClaw的安全风险防控存在根本性短板,一个Agent本质上只是本地的一串代码,它的行为无法追溯到具体的法律实体,无论我们如何加固网络、修补漏洞,都无法解决最根本的问题:我们无法明确与自己交互的对象身份,一旦出现安全问题,更无法确定责任主体。
考虑到智能体具备自主决策、持续运行、多方交互的特性,若虚假智能体被批量生成,极易出现规模化操纵舆论、窃取数据、破坏网络秩序等问题,且事后难以追溯责任。
针对AI时代缺乏安全可控的Agent生态这一痛点,eSign团队推出的EATI(Esign Agent Trust Infrastructure)Agent网络空间信任源,专为智能体安全发展提供底层信任支撑。
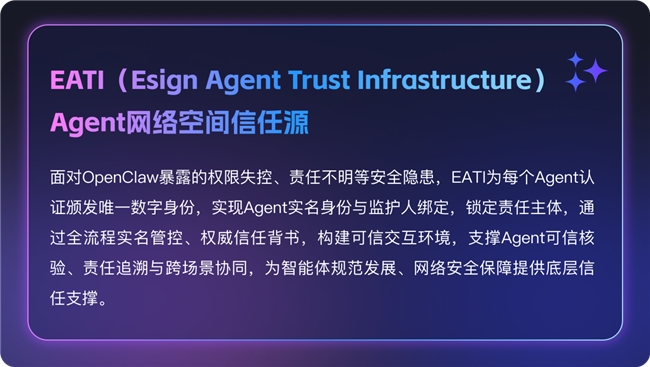
作为专为智能体互联网打造的信任根,EATI的核心使命就是为每一个AI Agent颁发唯一、可验证的数字身份证,将Agent的虚拟身份与现实世界的法律实体(监护人)永久绑定,锁定责任主体,通过全流程实名管控、权威信任背书,构建可信交互环境,支撑Agent可信核验、责任追溯与跨场景协同,为智能体规范发展、网络安全保障提供底层信任支撑。
未来 Agent 之间将常态化自主协同、跨域交易、数据互通,EATI 作为信任根,将在其中发挥核心保障作用:
可信身份核验:Agent 先验明身份,拒绝未实名、未授权、高风险 Agent 接入。
行为责任可追溯:所有操作留痕存证,出现异常可快速定位监护人与操作链路。
信任传递与协同:在政务、金融、智慧城市等场景,支撑跨主体、跨系统 Agent 协作。
支撑监管治理:提供统一监管入口,实现智能体总量监测、风险预警、违规处置。
构建可信生态:智能体从“野生无序”走向“规范有序”,保障健康发展与公共安全。
EATI已将“智能体身份认证”从理念落地为可操作的基础设施,为Agent的规范发展提供坚实的底层信任支撑——它就像现实世界的“公安局+民政局”,让每一个Agent都有身份、有归属、有规矩,让每一次Agent的交互、每一笔数据的流转、每一个指令的执行,都建立在可验证、可追溯、可担责的基础之上。
凡注有"商道IT网"的稿件,均为商道IT网独家版权所有,未经许可不得转载或镜像;授权转载必须注明来源为"商道IT网,并保留"商道IT网"的电头。